Analyste Soc N2 - N3 - Microsoft Sentinel - Splunk H/F Davidson consulting
- Rennes - 35
- CDI
- Télétravail partiel
- Bac +3, Bac +4
- Bac +5
- Services aux Entreprises
- Exp. 1 an min.
À noter sur ce job
Vous avez ces compétences ? Cliquez dessus pour les ajouter rapidement à votre profil !
Les missions du poste
Le poste. Vous rejoignez le centre opérationnel de sécurité d'un grand compte pour lequel vous détectez, qualifiez et traitez les incidents de sécurité sur plusieurs périmètres clients.
Vos missions
- Analyser et qualifier les alertes remontées par le SIEM et l'EDR / XDR
- Mener les investigations N2/N3 et piloter la réponse à incident
- Réduire le bruit : tuning des règles de détection, automatisation des traitements récurrents
- Rédiger les rapports d'incident et contribuer à l'amélioration continue du service
Le profil recherché
- 3 ans minimum en SOC, dont une expérience N2 ou N3
- Maîtrise d'au moins un SIEM : Microsoft Sentinel, Splunk ou Sekoia
- Connaissance des EDR / XDR (Defender, SentinelOne, Cortex XDR)
- Bonne compréhension des réseaux, de Windows / Linux et du framework MITRE ATT&CK
- Anglais technique
Infos complémentaires
- Tickets Restaurants 9€/jour travaillés.
- Remboursement à 75% de l'abonnement de transports.
- Participation/intéressement = équivalent d'un treizième mois de salaire.
- Formations Open Bar grâce à notre organisme de formation interne et à nos partenariats.
- Un événement société par mois : Afterworks, Meet-ups, Soccers, Tournois de gaming (Mario Kart),
- 3 jours de congés supplémentaires offerts dans le cadre d'actions de solidarités.
- Mutuelle de grand groupe
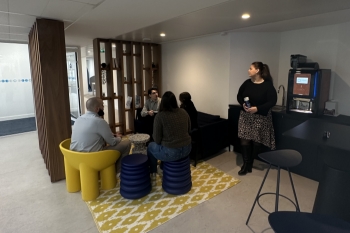
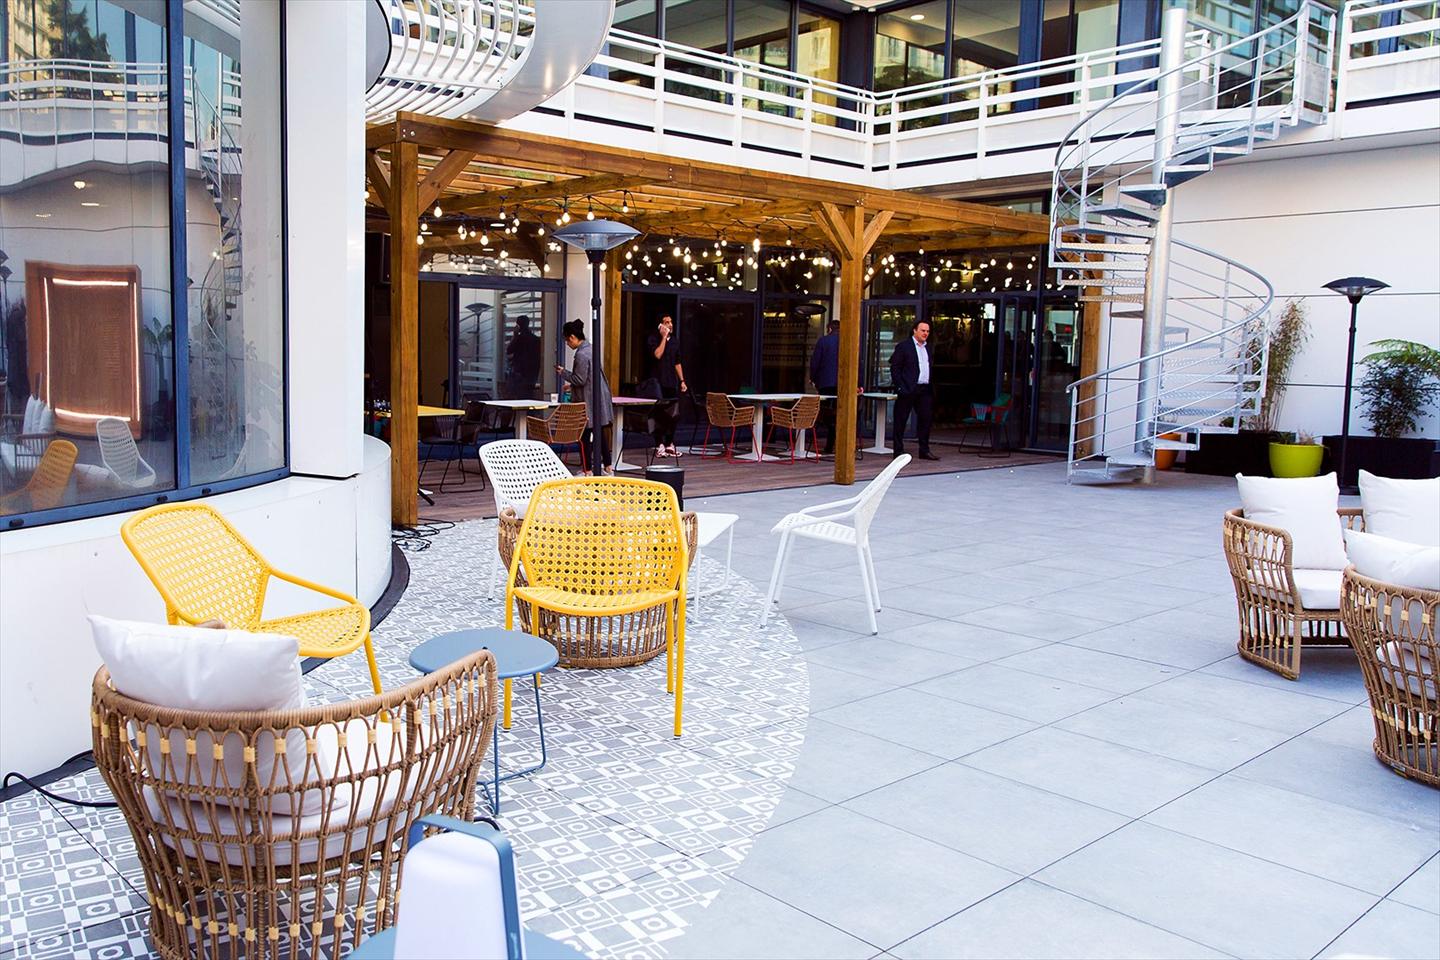
Davidson consulting en images
Publiée le 12/10/2026 - Réf : 4392914/30541341 ASNMSS/35R